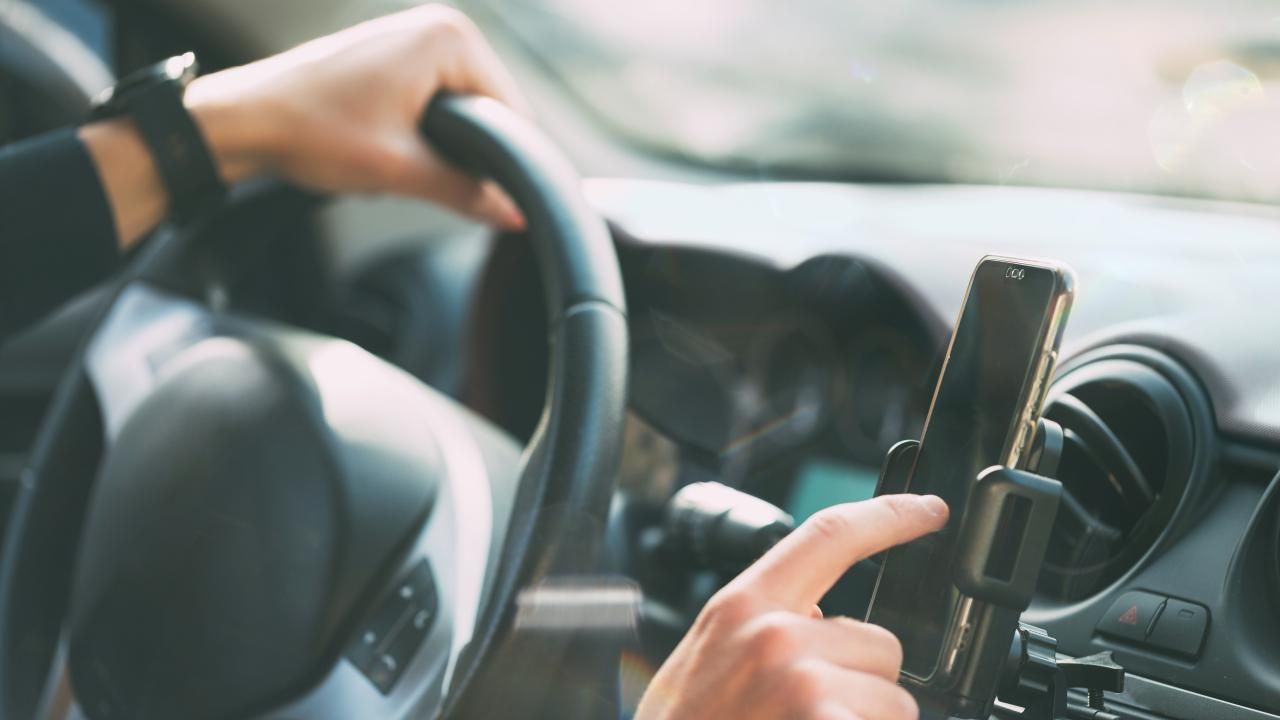
Otomobillerde dijital sistemlerin ve bağlantılı teknolojilerin yaygınlaşması, siber güvenlik risklerini de beraberinde getiriyor. İsveç'teki Gothenburg Üniversitesi ve Chalmers Teknoloji Üniversitesi araştırmacılarının gerçekleştirdiği çalışma, otomotiv yazılımlarındaki güvenlik sorunlarının hangi alanlarda yoğunlaştığını ortaya koydu.
Araştırmada daha önce bildirilmiş 413 güvenlik açığı incelendi. Bulgulara göre açıkların yüzde 36,2'si araçlarla bağlantılı dış uygulamalarda tespit edildi. Çalışma, otomobil üreticilerinin yalnızca araç içindeki yazılımları değil, mobil uygulamaları ve bulut tabanlı hizmetleri de güvence altına alması gerektiğini ortaya koydu.
Araştırma Bursa'daki otomotiv sektörünü de ilgilendiriyor
Türkiye'nin önemli otomotiv üretim merkezlerinden Bursa, Tofaş başta olmak üzere büyük üretim tesislerine ev sahipliği yapıyor. Küresel otomotiv sektöründe faaliyet gösteren Stellantis bünyesindeki Tofaş fabrikası da bağlantılı araç teknolojilerinin yaygınlaştığı bu dönemde sektörün yazılım güvenliği gündeminden etkileniyor.
Tofaş'ın Bursa fabrikası, 2016 yılında 383 bin araçlık üretimle Fiat Chrysler Grubu'nun dünya genelindeki en yüksek üretim hacmine ulaşan tesisi olmuştu. Ancak araştırmada Tofaş'a, Bursa fabrikasına veya Stellantis araçlarına özgü herhangi bir güvenlik açığı tespit edildiğine ilişkin bilgi bulunmuyor. Çalışma, otomotiv sektörünün genelindeki yazılım risklerini ele alıyor.

Güvenlik açıklarının yüzde 36,2'si dış uygulamalarda
Araştırmacıların analizinde en fazla güvenlik açığının dış bağlantılı uygulamalarda bulunduğu belirlendi. Otomobillerle eşleştirilen mobil uygulamalar, internet tabanlı hizmetler ve bulut sistemleri bu kapsamda değerlendirildi.
Araştırmacı Srijita Basu, bağlantılı araç teknolojilerinin kullanıcıların konum bilgileri, sürüş alışkanlıkları ve kişisel verileri gibi hassas bilgileri depolayabildiğini belirtti. Bu sistemlerdeki güvenlik sorunları, yetkisiz kişilerin söz konusu verilere erişmesine yol açabilecek riskler oluşturuyor.
Bir yazılım açığı başka sistemleri de etkileyebilir
Araştırmada otomobillerde kullanılan eğlence ve telematik sistemlerinin diğer araç bileşenleriyle veri alışverişi yapabildiğine işaret edildi. Güvenlik sınırlarının yeterince güçlü olmaması durumunda bir sistemde ortaya çıkan açığın başka bileşenlere ulaşabileceği ifade edildi.
Bununla birlikte araştırmacılar, tespit edilen her güvenlik açığının uzaktan kullanılabileceği veya doğrudan aracın sürüş sistemlerine erişim sağlayacağı anlamına gelmediğinin altını çizdi. Çalışma, kaç otomobilin saldırıya açık olduğunu da ortaya koymuyor.
20 açık kaynaklı projede 827 savunmasız kütüphane
Araştırmanın bir diğer bölümünde otomotiv yazılımlarının geliştirilmesinde kullanılan açık kaynaklı projeler incelendi. Beş farklı tarama aracıyla gerçekleştirilen analizde, 20 projede toplam 827 savunmasız yazılım kütüphanesi belirlendi.
Yazılım kütüphaneleri, farklı programlarda ortak işlevlerin kullanılmasını sağlayan hazır kod bileşenlerinden oluşuyor. Aynı bileşenin birden fazla projede yer alması, güvenlik açığının farklı sistemleri etkilemesi ihtimalini artırabiliyor.
Güvenlik sorunları kodlama ve tasarım aşamasında ortaya çıkıyor
Ocak 2022 ile Eylül 2024 arasındaki otomotiv yazılımı güvenlik kayıtlarının da değerlendirildiği çalışmada, ABD Ulusal Güvenlik Açığı Veri Tabanı'ndan yararlanıldı. Güvenlik sorunları; etkilenen yazılım türü, ciddiyet seviyesi ve geliştirme sürecinde ortaya çıktıkları aşamalara göre sınıflandırıldı.
Bulgular, güvenlik açıklarının en büyük bölümünün kodlama aşamasıyla, ikinci büyük bölümünün ise tasarım süreciyle bağlantılı olduğunu gösterdi. Araştırmacılar, bu sonuçların yazılım güvenliğinin geliştirme sürecinin ilk aşamalarından itibaren ele alınması gerektiğine işaret ettiğini belirtti.
Otomobil üreticilerine yazılım güvenliği uyarısı
Srijita Basu, üreticilerin kullandıkları üçüncü taraf yazılım bileşenlerini düzenli olarak taraması, yeni güvenlik açıklarını takip etmesi ve gerekli güncellemeleri zamanında uygulaması gerektiğini vurguladı.
Araçların sürüş sistemlerinin eğlence ve dış bağlantılı uygulamalardan güvenlik bakımından ayrılması da öneriler arasında yer aldı. Böylece bir sistemde yaşanabilecek güvenlik sorununun aracın kritik işlevlerine ulaşmasının önüne geçilmesi hedefleniyor.
Araç sahipleri hangi önlemleri almalı?
Araştırmacı Basu, bağlantılı otomobil kullanan sürücülere yazılım güncellemelerini takip etmeleri, araç hesaplarında güçlü ve farklı şifreler kullanmaları ve eşleştirilen telefon uygulamalarının güvenliğini sağlamaları yönünde tavsiyelerde bulundu.
Araçların konum ve kişisel verilere erişim izinlerinin kontrol edilmesi de önerilen önlemler arasında yer aldı. Bununla birlikte araştırmacı, otomotiv yazılımlarındaki güvenlik açıklarını önleme ve kontrol altında tutma sorumluluğunun esas olarak üreticiler ve tedarikçilerde olduğunu vurguladı.

#Bursa #Tofaş